
“国行 iOS 27.3 里边有脏东西,千万别升级。”这句话听着吓人吧?但作为一个一直推荐大家用iphone的博主,我得把它拆开,好好讲一讲到底是怎么回事。大家好,欢迎收听老范讲故事的YouTube频道。我最想搞明白的是,iOS 27.3 里边到底有什么,到底干了哪些天怒人怨的事?不能光说一句“不干净”,再留下一句“你自己懂的”,把各种焦虑和担忧留给我们。这不是老范做事的风格。苹果真有问题,该说还是要说。我不能因为过去推荐过它,就装作没看见。毕竟这里是在中国,有什么问题,就把问题拆开来看。弄懂了,就不会去撞邪了。
眼下,7.3还是开发者测试版,苹果计划12月正式推出。这次国行终于能用上apple intelligence了,也就是苹果AI,用的是阿里千问的模型。让大家不放心的,是跟这个功能一起出现的一份安全说明。“脏东西”这个名字把该问的问题都藏了起来,全变成了焦虑和不可知。
我研究之后,依然愿意推荐iPhone,正式版出来也建议大家升级。但必须提醒大家,永远不要有自己是安全的这种幻觉。一旦产生这种幻觉,你就不安全了。在任何设备上,你都不可能绝对安全。选一部更安全的手机和相信自己绝对安全,是两回事。海外的手机其实也在用AI反诈,它们是怎么处理这个问题的,跟国行到底差在什么地方?我们得放在一起看。
国行苹果智能的本地安全机制
以前说一件东西不干净,是什么意思?沾了什么、碰了什么晦气的东西,拿回家就可能倒霉。具体是什么说不清楚,反正最好离远一点。这次说的到底是什么?就是国行苹果智能里那套本地内容安全机制。说白了,让AI干一件事,它会先按规则判断这能不能放。大家叫它“脏东西”,主要担心的就是这套机制。
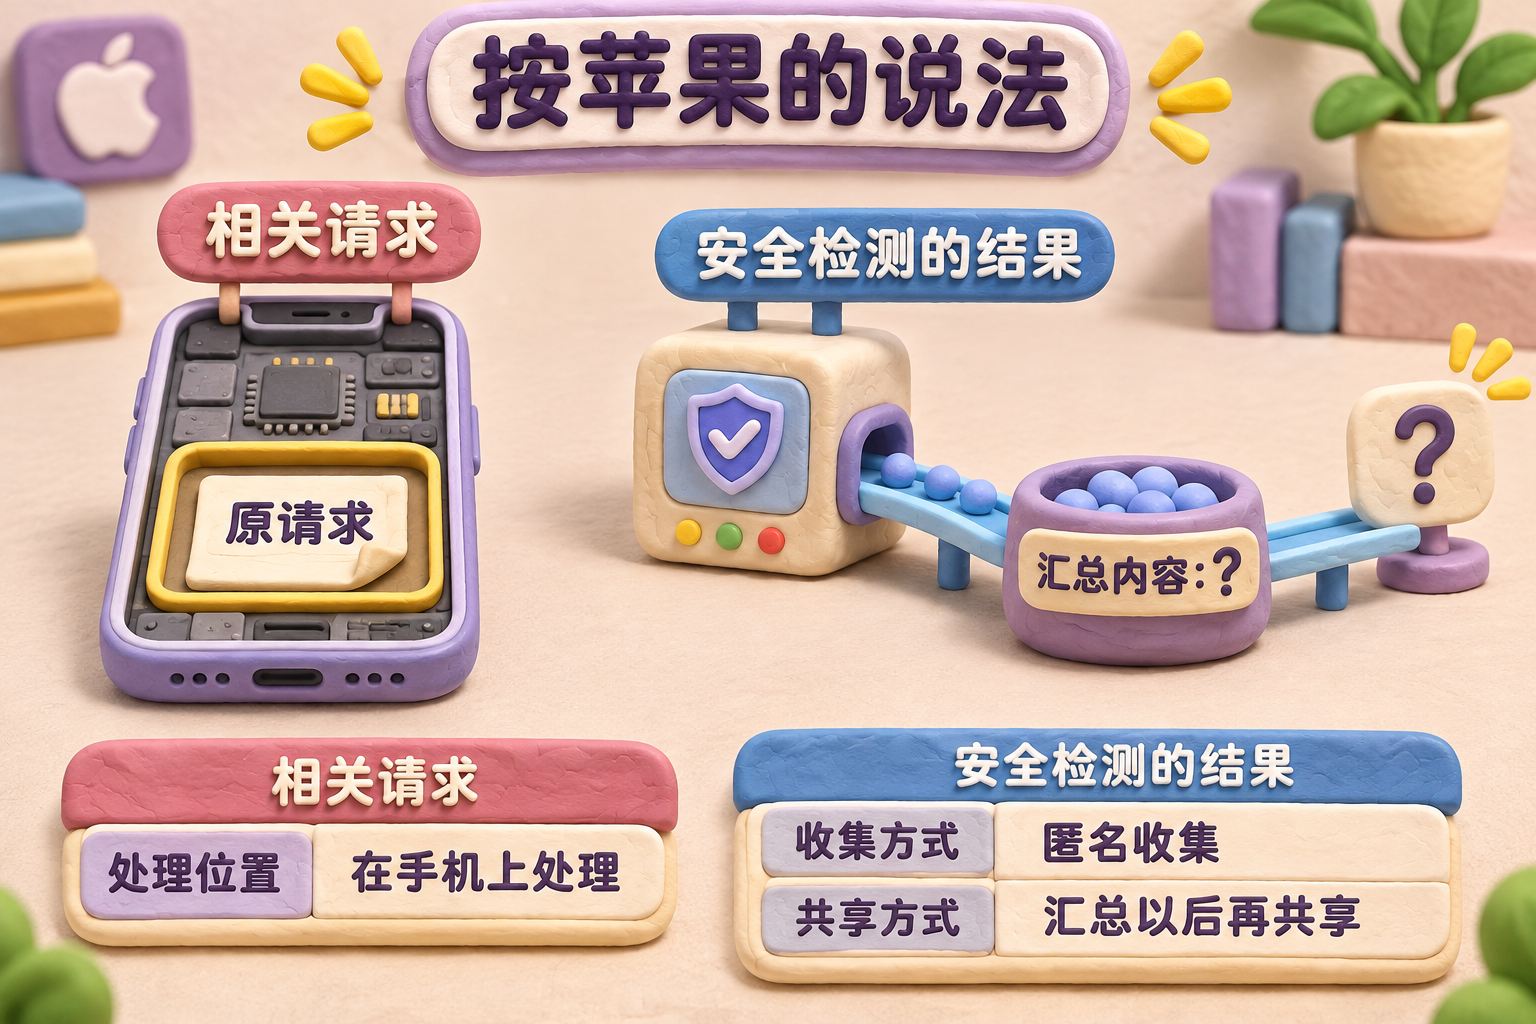
阿里在里面具体干什么?你问Siri问题,让它写东西,或者看一张图片,有些任务会交给阿里千问,还有一些活由苹果自己的模型在手机里做。至于安全机制是哪家公司提供的,苹果那段说明没有点名,先别全算在阿里头上。苹果是怎么解释这套机制的?按它的说法,在中国用的是当地公司提供的安全机制。相关请求在手机上处理,原请求既不发给苹果,也不发给提供机制的公司。但安全检测的结果会匿名收集,汇总以后再共享。这套机制还会自动下载和更新。
看到“汇总以后再共享”,我就想问:汇总了些什么?又跟谁共享?我能不能知道,能不能选?自动下载更新其实也很危险,因为更新以后,有可能改一些机制或者策略。这个过程是自动的,苹果不审查。光靠一句“为了安全”,回答不了这些问题。我相信苹果在上传原始内容这件事上还是会比较克制的。既然说原请求在手机里处理,那就得做到。后面到底怎么运行、会不会改,我们照样得看,不能因为它叫苹果就给它免检。
另外,你可能还看到了icloud能够检查公开分享链接的消息。这件事也挤了进来,很容易越看越糊涂。等后面说到云上贵州和照片的时候,再讲它具体查什么,先把AI这边搞明白。