币安热钱包被人搬空,群晖NAS被勒索锁盘,这世道还有安全的地方吗?
大家好,欢迎收听老范讲故事的YouTube频道。
北京时间10月30号凌晨四点零五分,币安的热钱包开始往外吐钱。热钱包就是连着网、随时给用户处理提现的那几个钱包。十条链上的热钱包,一个接一个被搬空了。币安自己估算,这一回的影响大概是63亿美金。去年Bybit被偷了15亿上下,这一回是它的4倍还多,是加密货币有史以来最大的一次盗窃。
赵长鹏凌晨5点多在X上发了一句:“用户的钱是安全的。”看起来,币安确实是被黑了。天亮以后,币安发了正式公告:链上已经冻住了大概30多亿美金,损失由币安用自己的钱全部兜底,提现先停掉。币价当天就跳水了,比特币一度跌到了76,368美金,创6个礼拜以来最低。币安自己的币BNB一度跌破了700美金。一天下来,全网爆仓了15亿美金上下,爆的就是那些做多的人。
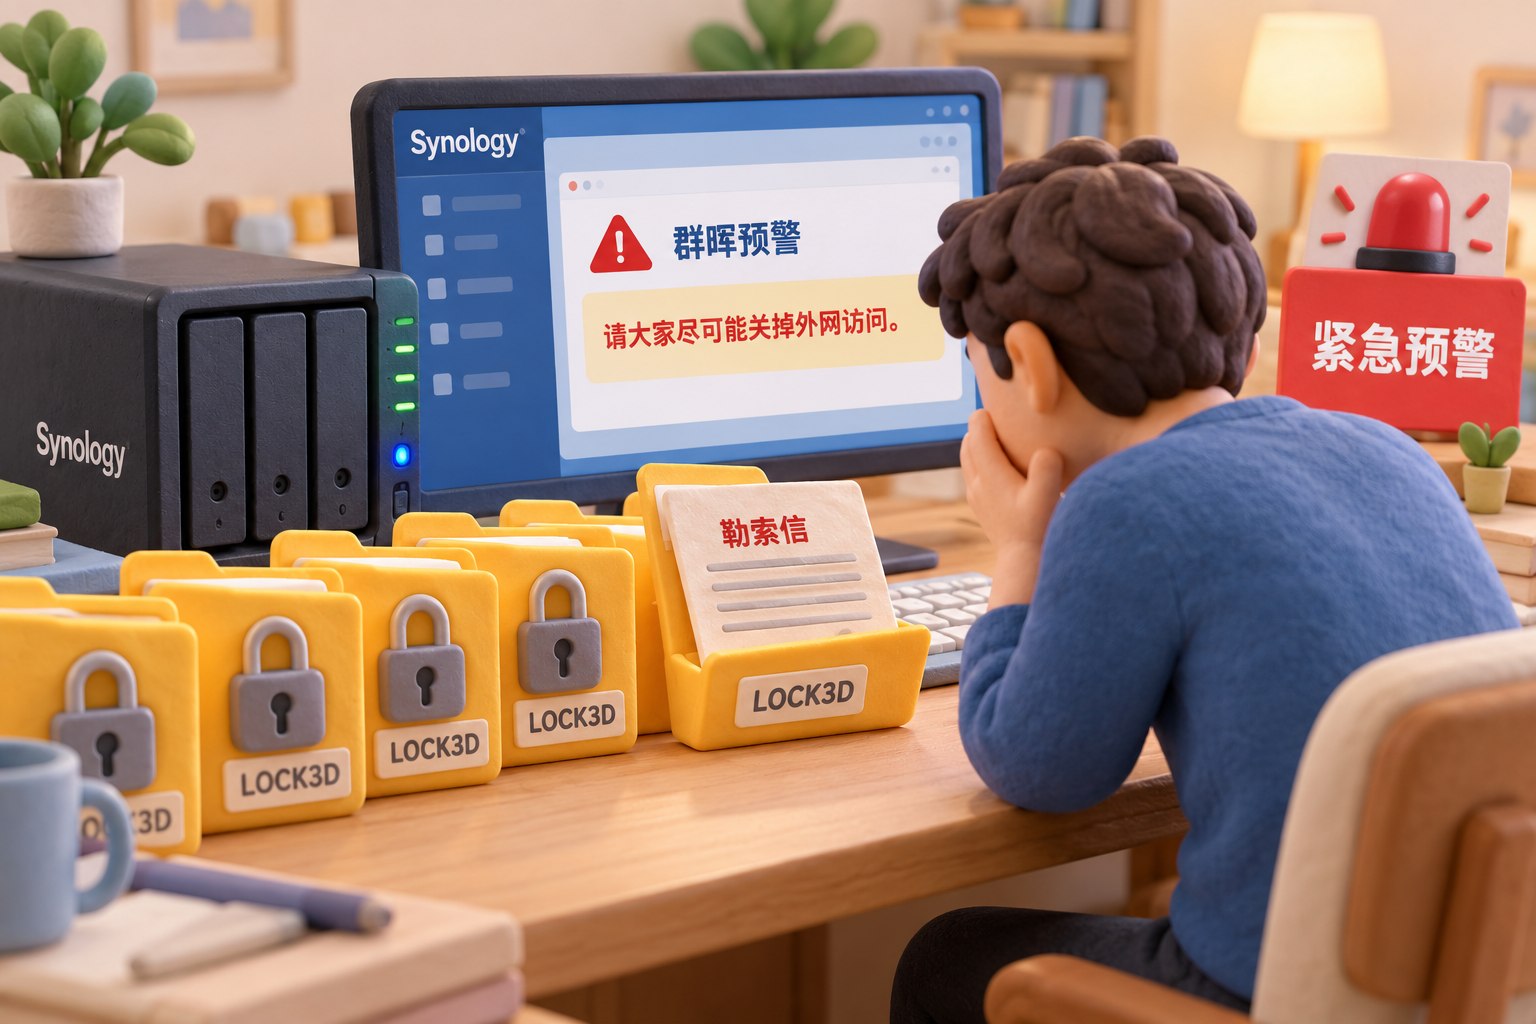
同一个礼拜,还有另外一拨人半夜也睡不着觉了。10月28号晚上开始,B站、小红书、什么值得买上,群晖NAS的用户成片地求救:文件一夜之间全都打不开了,每个文件后头都连着一串LOCK3D,每个文件夹里还留了一封勒索信。有一位用DS720加的用户说,28号晚上10点,他听见NAS一直在响,远程一登上去,磁盘空间已经归零,所有文件全被锁了。
群晖28号傍晚6:31发了紧急预警,头一条就是请大家尽可能关掉外网访问。我自己家里就是群晖,用的是DS910+。昨天晚上,我听见家里NAS呼噜呼噜地响,半夜爬起来查了一遍,幸亏没事,这还是很吓人的。
这两件事一出来,网上各种说法就多了。头一种是朝鲜黑客又来了,币安倒了霉。可是美国政府到现在也没有认定是朝鲜。特朗普美国时间30号在白宫被问到了,原话是“We don’t know”,还不知道,正在查。更要紧的是,群晖那些用户跟加密货币八竿子打不着,但是大家一起都倒霉了。
第二种是AI太厉害了,把密码学都给算破了。可是币安自己说,到现在也没有发现私钥泄露的证据,能算破私钥的量子计算机也还没有造出来。密码学好好的,还没有被破。第三种说群晖出了0day,NAS不能用了。0day就是厂商自己还不知道、还没有补上的漏洞。可是群晖29号出来说得清清楚楚:黑客用的是2024年12月就已经补上的老漏洞,专挑那些还跑着旧版本的机器下手。
三种说法各占一点理,可是把币安、群晖搁在一块看,就能看出别的来。币安被盗,群晖被锁,不是哪个黑客太厉害了,是AI把攻防的平衡给打破了。原来你得有很多钱才会被黑客盯上,因为他破解一次也是有成本的。现在,你家里一台NAS没多少钱,人家照样上门,门槛降下来了。撑着这句话的是谷歌和Anthropic今年的两份报告,最后一块咱们摊开来讲。
接下来,咱们从币安这63亿是怎么没的开始讲起,再聊聊币圈最可怕的几件事情,看看币圈这回扛不扛得住,然后说说群晖这一刀,最后来说一说新的安全时代,平衡怎么能够重新找回来的问题。
币安的钱是怎么被转走的
这么多钱是怎么一下子就没了的?人家是蓄谋已久的。区块链分析公司TRM查出来了,攻击者至少提前36个小时开始准备,先从混币器Tornado Cash里头取了一点点以太坊当手续费。混币器就是把钱搅混、让人查不出来路的那种服务。然后又拿测试钱包把整套动作至少演练了两遍,最后一遍演练收工,离正式动手只剩3个半小时。踩好了点才来的。
4:20,一笔交易打到了币安以太坊最忙的那个热钱包上,名字叫做Binance 14。这笔交易里头塞了50个授权,授权什么呢?以太坊去年5月升级,出了一个功能,编号叫EIP-7702。本意是好的,让一个普通钱包能把自己临时托管给一段智能合约,一次办好几件事情,手续费也能让别人代付。攻击者干的,就是让币安这个钱包把自己托管给他写的一段合约。Cobo的联合创始人神鱼复盘的时候说,攻击者的程序只认一个主人,只做一件事情,就是转钱。
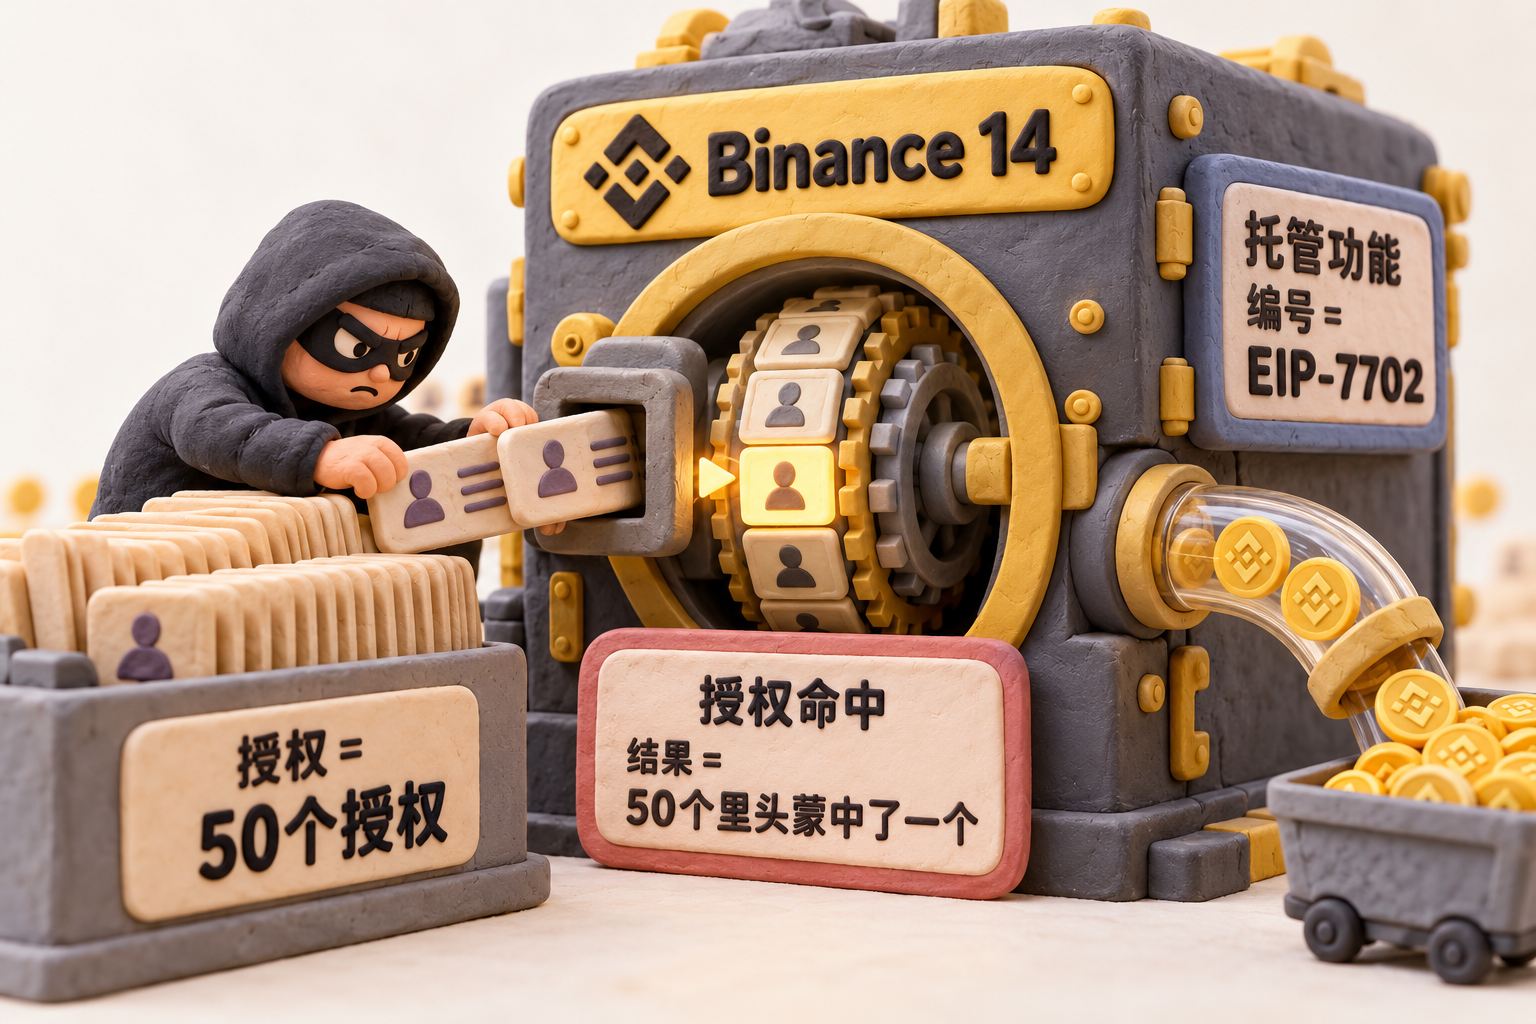
那为什么是50个?每个授权只对钱包当时的这个交易序号管用。Binance 14一直在处理用户提现,序号一直在跳,攻击者也不知道它跳了几个,干脆准备了50个连号的,50个里头蒙中了一个。3分钟出头,这个钱包一笔就被扫走了16.7万枚以太坊、16亿多USDT,还有几十种别的币,一锅端了。
更要命的是,这份托管签完以后一直挂在那儿。接下来三个半小时,攻击者又回来扫了好几回,谁往这个钱包里打钱,进来一笔扫走一笔。一直到早上8:10,币安自己签了一份授权,把托管给改回来了,这个口子才算堵上,金库门一直敞着。
那钥匙丢没丢?币安说,到现在没有发现私钥泄露的证据。初步查下来,是一个运维工程师的笔记本电脑被人攻破了,攻击者顺着摸进了一个内部的服务容器,从那儿再往外提交交易。后来又说,被攻破的地方不止这一处。币安的联合CEO后来还专门说了一句,这份托管授权根本就没有走他们正常的审批流程。钥匙没丢,字是币安自己签的。
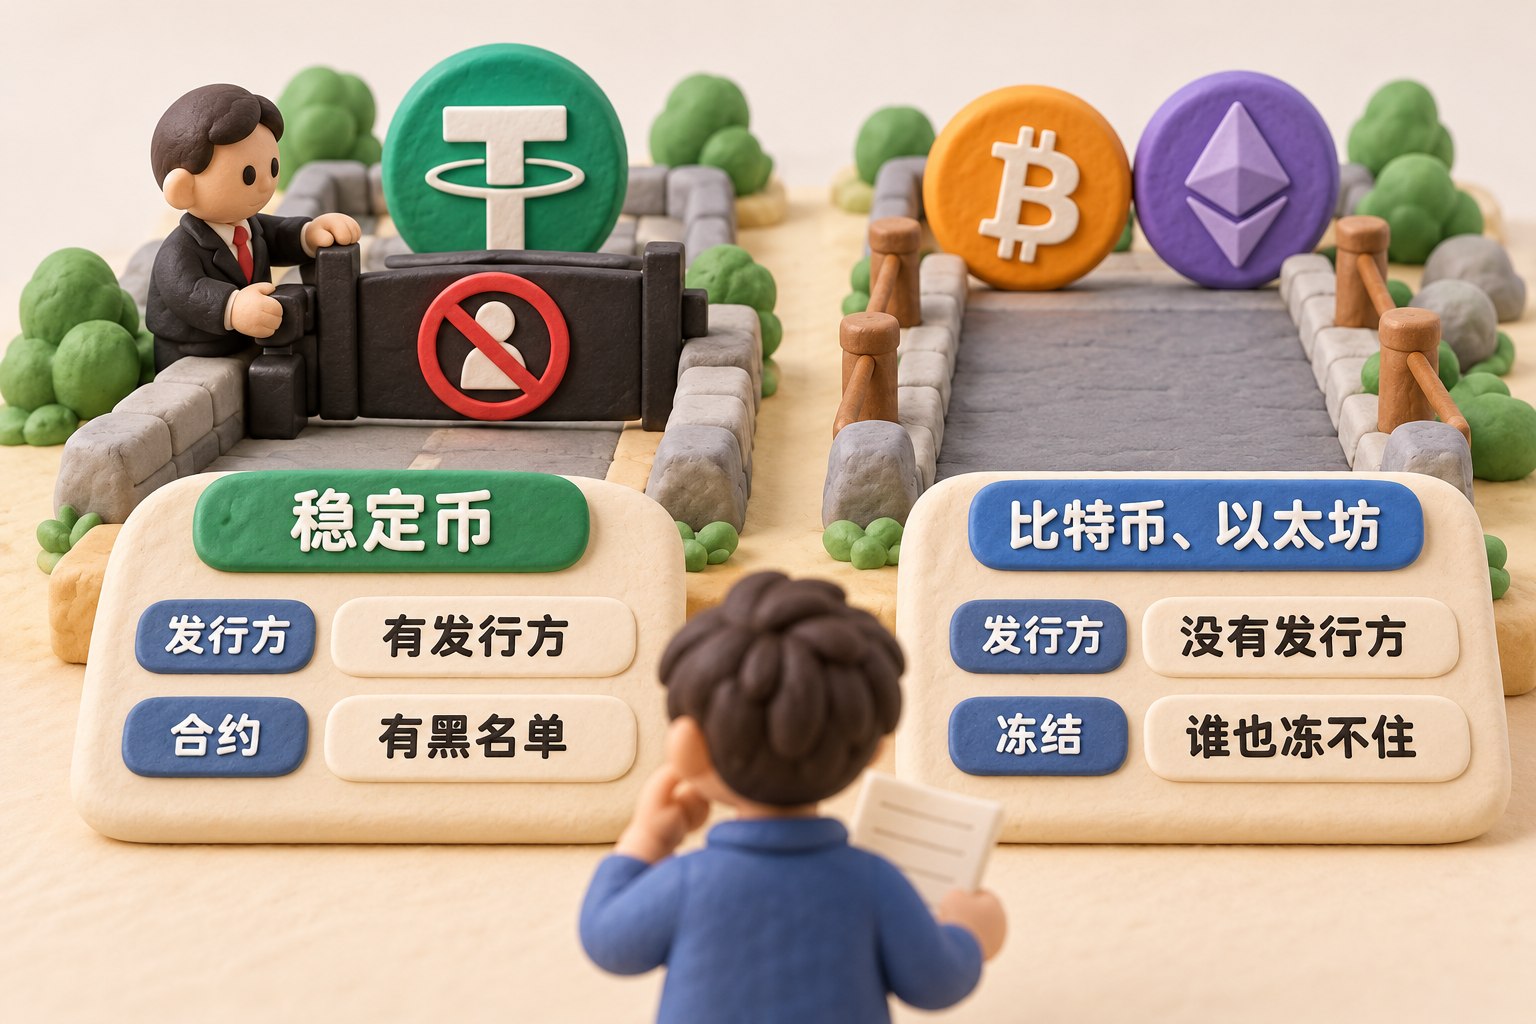
那钱为什么还能冻住一半?攻击者收钱的主钱包37分钟以后就被Tether给冻了,Circle 3分钟以后跟上。冻住的那一半几乎全都是稳定币。稳定币是有发行方的,发行方的合约里头有黑名单,一旦拉黑,这个钱就动不了了。比特币、以太坊没有发行方,谁也冻不住。
攻击者心里也明白,冻结一开始,他就急着把稳定币往以太坊上换。TRM统计,他拿3.25亿的USDT打了一成多的折扣,换了12万多枚的以太坊,销赃就是贱卖。TRM说,他手里现在还攥着42万多枚的以太坊、18,270枚比特币,加起来24亿美金上下,谁也动不了,大头到现在还没有开始洗。原来那套层层审批的防护,被人从里头绕过去了。
币圈最怕的六件事
那币圈最怕什么?搞区块链安全的人,平时最怕的都有哪几件事情?头一样是量子算钥匙:量子计算机发明出来,直接把密钥给你算出来。比特币、以太坊大部分靠的是椭圆曲线加密撑起来的,量子计算一旦真的普及了,私钥就能从公钥直接倒推出来,这个是非常吓人的。
谷歌今年3月底发的一篇论文说,50万个量子比特,几分钟就能够算破比特币用的那条曲线。原来大家以为需要1,000万个,现在并不需要那么多。但是,谷歌现在自己的量子芯片Willow只能做到105个,从105个做到50万个,还是有很大的差距。所以大家不用特别担心,路径是清晰的,狼还在路上,但是还没有真正到达。
第二件害怕的事,就是偷钥匙、骗打款。这个是最常见的,黑客想办法把你的私钥偷走,或者干脆上社会工程学。2024年5月,日本的DMM比特币丢了3亿多美金的比特币,后来直接关了门。美国联邦调查局和日本警察厅联合认定,是朝鲜的TraderTraitor干的。有人在领英上冒充猎头,找到一家钱包软件公司的员工,发过去一个入职前测试。人家一运行,电脑就被控制了,就栽在一道面试题上。
巧的是,这回出事前两天,10月27号,币安自己刚发过公告,过去一个礼拜挡住了好几次朝鲜黑客的攻击,用的就是假面试、做代码测试这一套。这回是不是同一招,币安没说。这也是为什么很多人猜说,这一次依然是TraderTraitor。第三样就是这一回骗你自己签名。开头那份托管授权,钥匙还在你手里头,字是你自己签的,钱照样没了。
第四样是趁乱做空。这么大的偷币事件一出,币价必然下跌,所以有人会在这个时间去做空。链上侦探Lookonchain就盯着:出事没多久,有个地址开了最高杠杆,空了2.2万多枚以太坊、620多枚比特币,很快就浮盈了229万美金。这个地址是谁,没人知道,可是我估计,发起攻击的人一定会在这个时间点去做空。
币他不一定能转走多少,稳定币被锁住了一大半,真正转走的比特币、以太坊,中间还要过好几道手,洗完了才算能够落袋为安。可做空这笔钱,人家已经挣到了。
第五样是实名卡口。现在美国和很多国家都强制要求交易所做KYC,也就是账户实名制。赃钱想要变现,早晚得过交易所这一道门,一过就会被拦住。这回Coinbase当天就把被盗钱包打钱的路给封住了,Crypto.com、1inch也跟着拉黑了相关的地址。
链上那一层也有可能拦住一部分。比特币、以太坊转账是要在链上记账的,它不像银行挪个账就完事了。以太坊上有不少出块的,只打包合规的交易,被美国财政部拉黑的地址,他们不收。只不过拉黑要走程序,这个皮要扯很长时间。
第六样叫二次行骗。钱被偷了以后,社会工程学还可以再来一波。有人就着急了:“我的账号是不是有问题?”马上就有人找上门说:“我帮你查一下。”然后你的钱就又被人偷走了。这回币安自己就出来提醒,谁自称是币安,找你要密码、验证码、助记词的,都是骗子。这6样里头,量子还没有下来,剩下5样每天都在发生。
币安能不能扛住这次损失
那币安这一回到底能不能扛得住?以前币圈里头都在讲,只有币价暴跌的时候,这类事情就会变多,因为你搞不清楚是不是监守自盗。2014年,mt点GOX说丢了85万个比特币,直接破产。2022年币价暴跌的时候,FTX爆雷,挪用的就是客户的钱,创始人后来被判了25年。熊市最容易爆雷。
可这一回不一样,币价这几个月其实是在往上走的。今年6月底,比特币还跌破过6万美金,出事前一天已经爬回到82,000上下了,所以这不是一个崩盘的时候。最大的交易所出这种事情,一般也还是比较少见的,因为它要维持整个体系继续运转下去。
而币安一开始嘴上是慢了一拍的。它在X上的头一条帖子,13分钟里改了两回。头一条还写着尚未确认对用户资金有没有影响,然后删了,改成用户资金完全安全,三版里头一个黑客都没提。倒是赵长鹏早一分钟就说被黑了。
可是钱上它是认的。31号凌晨3点半的公告里头,币安准备了63.4亿美金的自有资金,被偷的币8成已经按原样补上了,剩下的两成正在场内和场外去买。监守自盗可不会自己掏钱,所以我觉得,这一回基本上可以排除监守自盗。
那到底是不是朝鲜黑客?目前大家基本上猜测是他。TRM说,他们高置信度地判断是朝鲜的threat actor干的。按照TRM的账,今年朝鲜已经从币圈偷了74亿美金,这一回占了大头,可毕竟还没有最终实锤。
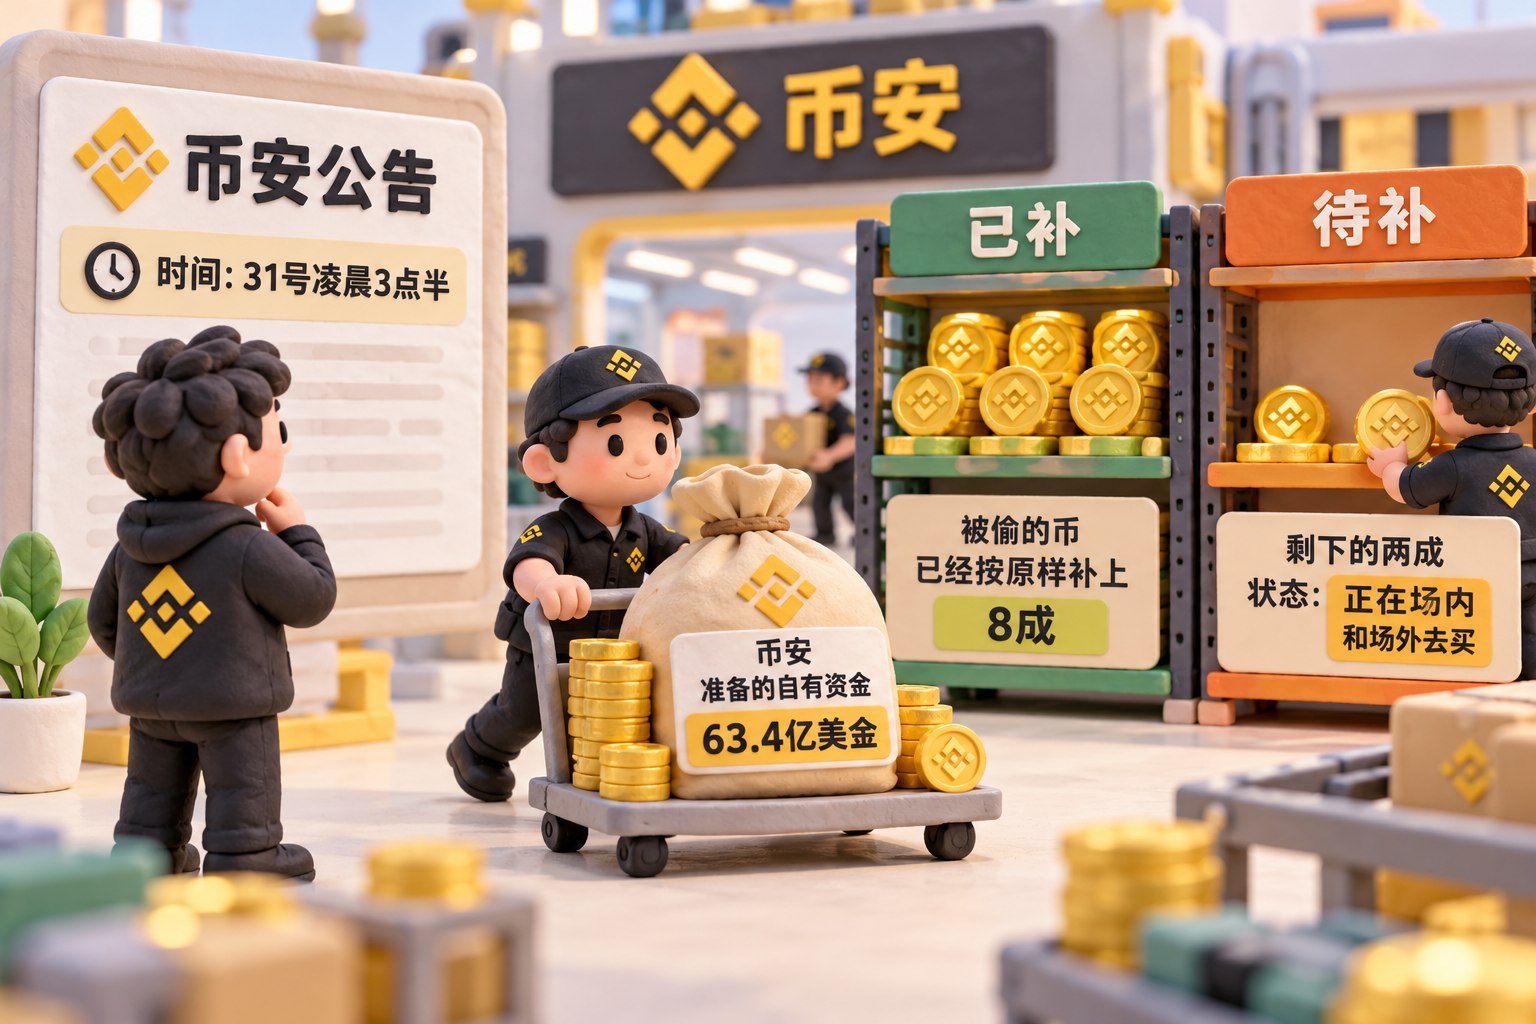
那能不能修复?我觉得是有机会,只是需要一段时间。充值已经正常了,提现还关着。币安说,从31号凌晨算起,34个小时左右按币种分批恢复,11月2号公布储备证明,就是把手里的币亮出来,让大家自己去核对。
币安肯定是一边赔付,一边也会不断地去追缴这些币。冻住的那一半走完流程,是能够回来一部分的。其他交易所也会想办法托住市场,不能让市场这么趴下。Coinbase的CEO阿姆斯特朗当天就说,这种时候行业得要一起扛,有时候把币存进去,就能让整个市场稳住。
去年BYBIT被偷,Bitget 5个小时就借给它4万枚以太坊,不要利息,也不要抵押。三天以后,BYBIT就还上了。币安的江湖地位还在这儿,该冻结账户的冻结账户,该追回的追回,该存币的存币,大家还是会一起维护这个市场的。币安有钱垫着,这一回的阵痛扛得住,家里放一台NAS的普通人,可就没有人给你垫钱了。
群晖用户挨了两刀
那群晖的用户这一刀,到底是怎么挨上的?家里有群晖NAS的朋友稍微小心一点,这一个多礼拜,群晖用户其实是挨了两刀。第一刀是PHP。10月21日,PHP紧急发了补丁,补的是两个能够远程执行代码的漏洞,合起来叫做PHP2Shell。PHP是干嘛的?网上大概有70%的网站都是拿它写的。群晖22号出了公告,受影响的是一串PHP相关的套件。
我们买了群晖NAS以后,除了正常往里存东西之外,群晖里头还可以装很多组件,比如WordPress、phpMyAdmin、Web Station、群晖日历这些,一共10个。你在群晖里装了它们,人家就有可能顺着这个漏洞进来。系统自带的那份PHP,群晖说是不对外,风险很低,所以群晖其实没有给这个PHP版本打补丁。装了这些的赶紧补,或者直接把它们卸掉。
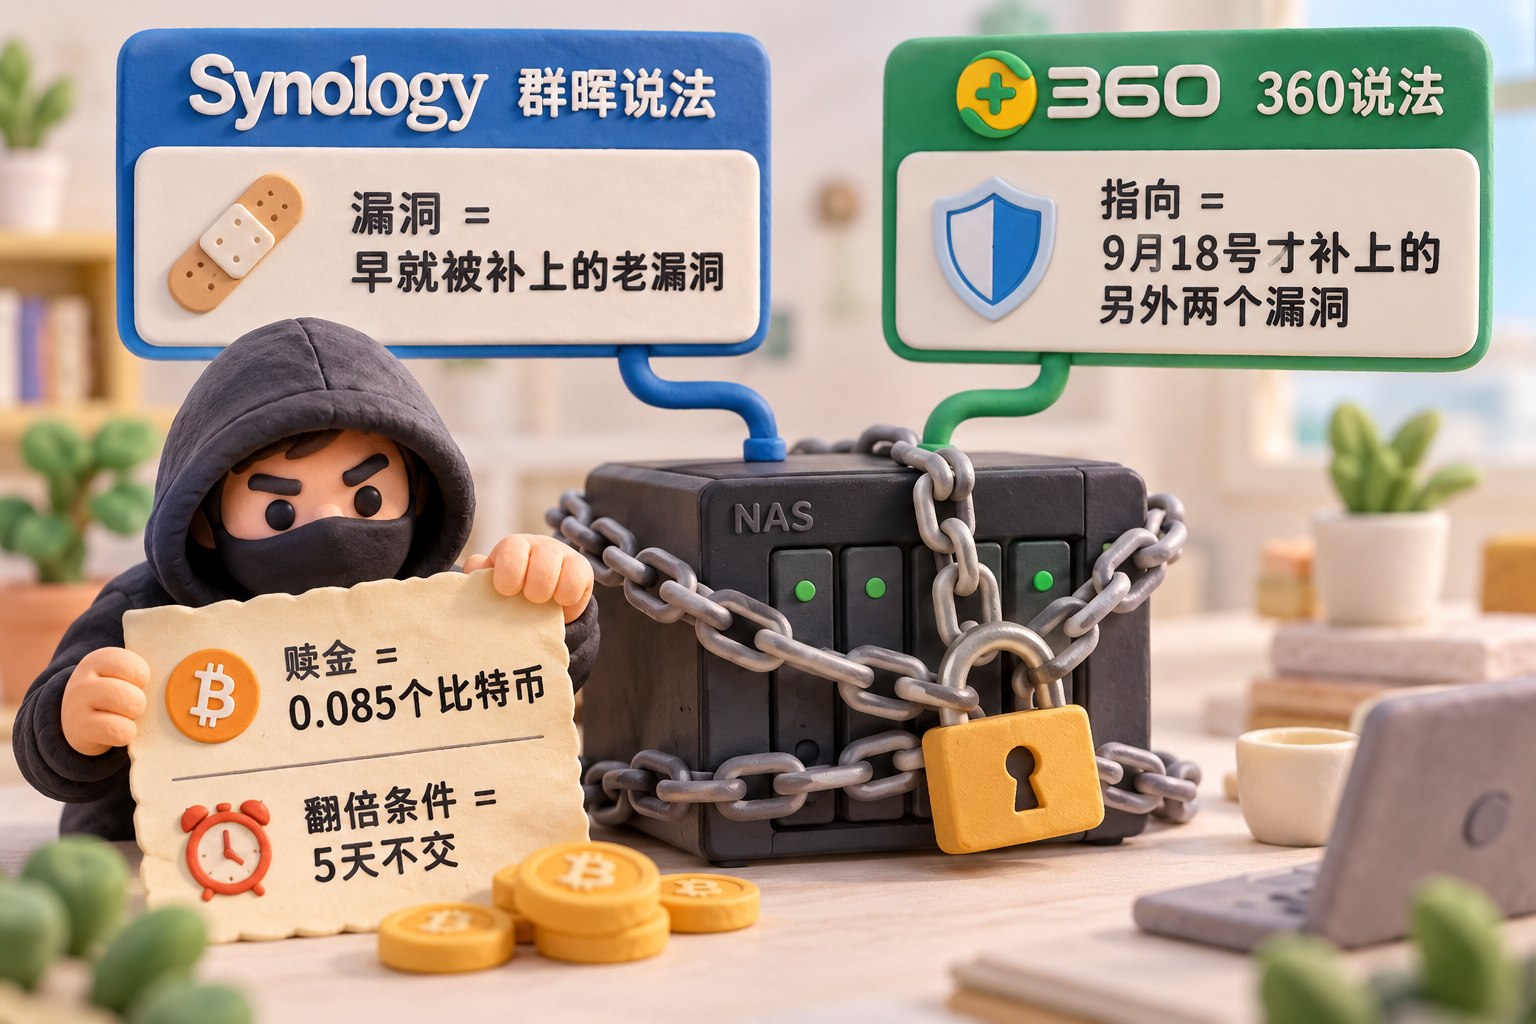
第二刀就是这个勒索病毒。群晖自己的说法,用的是那个早就被补上的老漏洞,评分9.8,满分是10分。360那边则指向9月18号才补上的另外两个漏洞。不管是哪个,都是早就出了补丁的漏洞。赎金是0.085个比特币,5天不交就翻倍,按这两天的币价是6,000多美金。就是如果你被锁了,交6,000多美金,他给你密码,给你解开。开价也不算高,图的就是个量。
我自己的NAS上没有装这些PHP的组件,跑的是Node.js,所以相对还是比较安全。另外,我还做了几个防护。头一个是升级最新版本,这个非常重要。第二个是把SSH关了,SSH就是远程登录机器的口子。第三个是把所有外网穿透的接口通通关掉。外网穿透就是QuickConnect、DDNS、端口映射这一类让你在外头也能够连到家里的NAS的东西。群晖28号那份预警,头一条说的也是这个。至少目前还安全,家里用NAS的也请稍微小心一些。
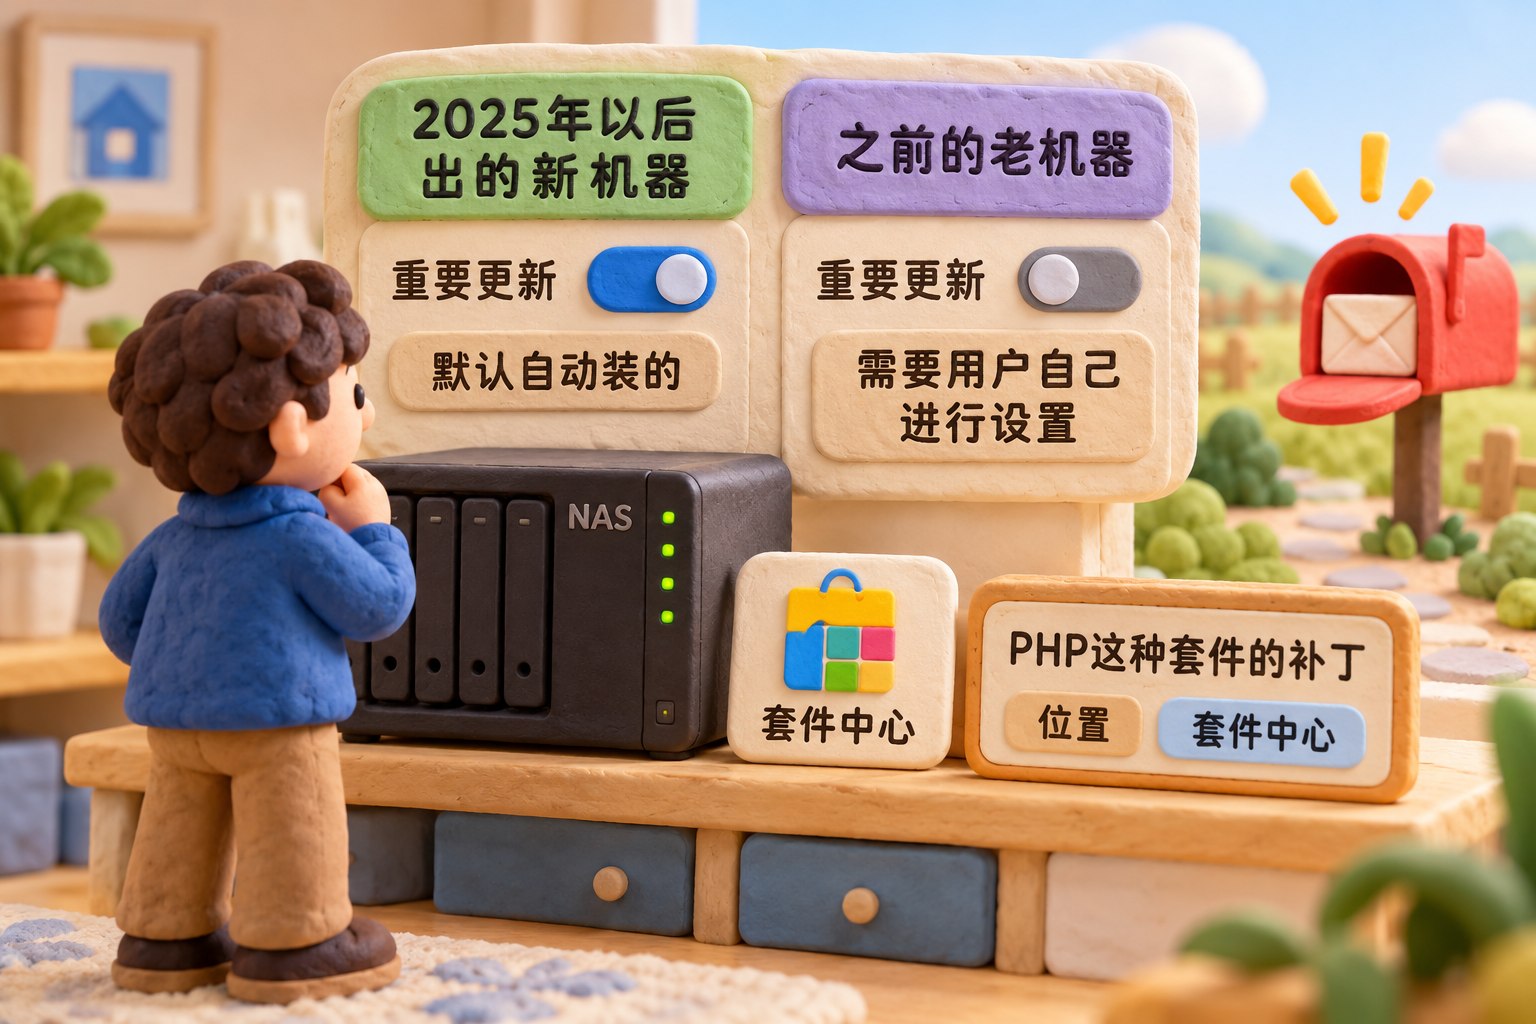
可这件事情,群晖自己也有一份。2025年以后出的新机器,重要更新是默认自动装的,之前的老机器需要用户自己进行设置。PHP这种套件的补丁,还得单独到套件中心里头去补。汤姆硬件网就点名批评过群晖,没有一个直接给用户发高危漏洞提醒的渠道,其实发封邮件就够了。还有PHP7.3这个版本,群晖公告里那一行写的是不会再修了,因为这个版本已经停止支持了。
买机器的时候,群晖官网写的是随时随地、用任何设备都能访问你的NAS。出了事情,一句“请尽可能关闭外网访问”,再一句“请立即升级,打开自动更新”,风险全都落在用户自己头上了。家里那台小机器原来那点抵抗力,根本就扛不住。
AI打破平衡,补丁怎样跟上
那为什么老范说,这是一个新的AI安全时代到来了?以人为例,人是有抵抗力的,我们有皮肤,呼吸道里头有各种抵抗病毒、抵抗病菌的能力,传统的计算机系统也是一样的。但是,所谓的抵抗力并不是说完完全全100%能够防住,只是说跟侵害比起来,可以达到一个平衡。因为真要把它搞得严防死守,效率会下降,用这个系统的人也会觉得非常不友好。
现在相当于是突然出现了超级病菌,就是抗生素都搞不定的那种超级细菌。我们原来的整个抵抗系统就搞不定它了,它还在不断地进化。这种东西一出来,我们就会生病,等于是自己没有抗体,也没有特效药。现在的AI就是这么个东西,一个突破原来防护平衡的东西。
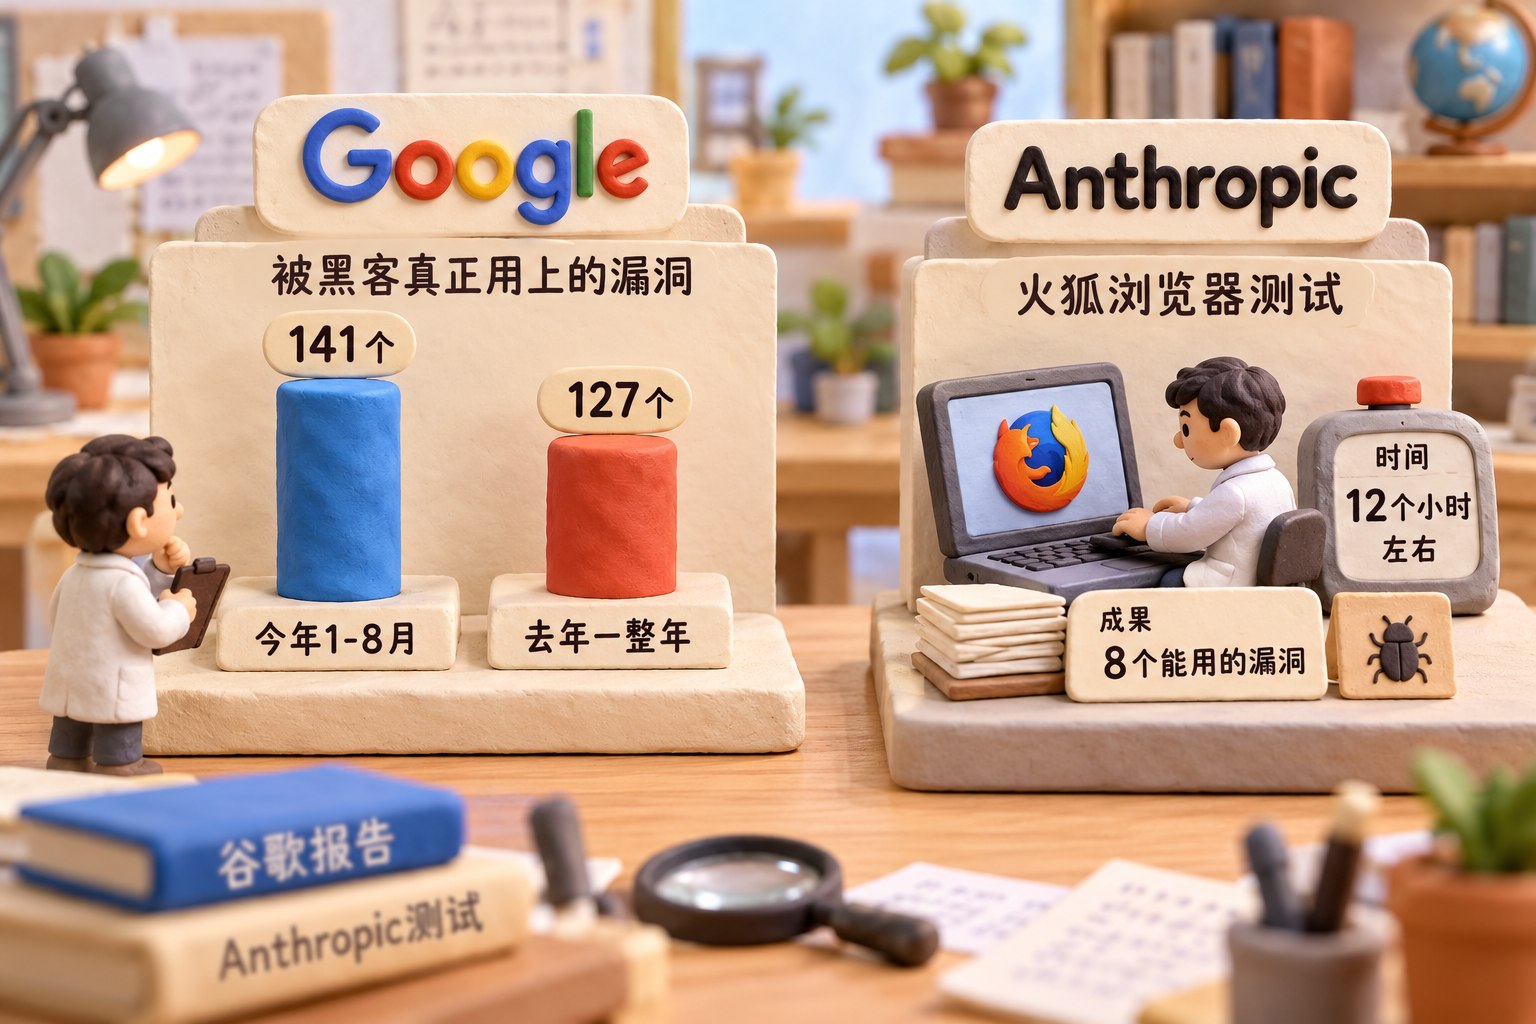
找漏洞这头,PHP to shell就是现成的例子。挖出这两个漏洞的安全公司Wiz说,有了前沿的AI模型,一个研究员一个礼拜干完的活,原来得要一个世界顶级团队干好几个月。用漏洞那头,谷歌威胁情报组上个月底发了一份报告,说今年1-8月被黑客真正用上的漏洞已经有141个了,比去年一整年的127个还要多,就是门破得越来越快。
谷歌自己的判断是,有可能是黑客拿AI去拆补丁、拆公开的验证代码,把刚补上的漏洞飞快地做成武器。行话管这种漏洞叫做N-day,已经公开了,补丁也出了,可还有很多机器是没有打上补丁的。
Anthropic 6月8号发过一份研究,专门测这个:拿已经补上的漏洞,让AI自己写攻击代码。火狐浏览器那一组测试,它最强的模型12个小时左右,就写出了8个能用的漏洞出来,这个速度人是比不了的。报告里的原话是,现在干这种事情,卡住你的只剩下几千美金,再加上一个API账号。有本事干这个事的人,一下子多了很多。
群晖这一回用的恰恰就是一个早就补上的老漏洞,一台机器的赎金也就是几千美金。原来你必须要有很多钱,在有巨大利益驱动的情况下,才会被盯上,才会被黑客去攻击、去偷钱。现在可能你没有多少钱,特别是像NAS用户这样的,没有多少利益在里头,但是也一样会被盯上。因为现在利用这些漏洞、利用AI找到攻击路径的门槛降得非常低,小用户也是生意,苍蝇再小也是肉。任何人都不要相信“我这个系统绝对安全”,这是不可能的。
那新的平衡怎么建立起来?打疫苗。这个时候千万不要玩阴谋论,疫苗还是要打的。对于系统来说,该升级的补丁老老实实去升级。有些没法升级的系统,会逐渐地被淘汰掉,到那个时候,新的平衡就会逐渐形成。
最后总结一下:币安被盗,群晖被锁,不是哪个黑客太厉害了,是AI把攻防的平衡打破了,新安全时代的阵痛才刚刚开始。这一次的超级细菌就是AI,原来那点抵抗力根本就不够用。
我自己就是群晖的用户,对于群晖就提一个要求:再有这种高危漏洞,直接推到每个用户的桌面上,发一封邮件,老机器的安全更新也默认给自动装上。买的时候说随时随地都能连,出了事就一句关掉外网,这个有点太不负责任了。
今天的故事就讲到这里,感谢大家收听。请帮忙点赞、点小铃铛,参加Discord讨论群,也欢迎有兴趣、有能力的朋友加入我们的付费频道。
再见。
背景图片